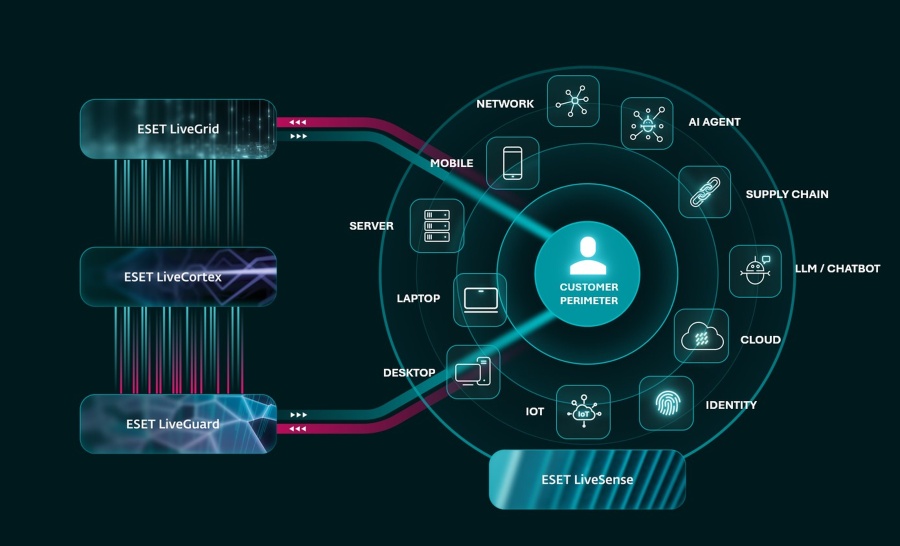
 ESETs neue KI-Architektur © ESET
Mit LiveCortex und LiveAI erweitert ESET seine Sicherheitsplattform um neue KI-Funktionen für Analyse, Korrelation und Reaktion.
Mit LiveCortex und LiveAI erweitert ESET seine Sicherheitsplattform um neue KI-Funktionen für Analyse, Korrelation und Reaktion. Gleichzeitig schützt ESET AI-Security Unternehmen dort, wo KI selbst zum Teil der Infrastruktur wird. Auf der it-sa zeigt ESET, wie beide Seiten zusammenspielen.
Ein KI-Agent greift auf ein Repository zu, lädt Komponenten nach und führt anschließend einen Code aus. Für sich genommen muss keiner dieser Vorgänge verdächtig sein. Genau dafür hat der Agent seine Berechtigungen bekommen. Für Security-Teams entsteht damit ein Problem, das mit der zunehmenden Verbreitung agentischer KI schnell an Bedeutung gewinnt. Ein autonomes System handelt im Auftrag eines Menschen, trifft auf dem Weg zum Ziel aber eigene Entscheidungen. Es verarbeitet externe Inhalte und kann auf Ressourcen im Unternehmen zugreifen. Wird eine Quelle kompromittiert oder verhält sich der Agent anders als vorgesehen, kann aus einem produktiven Werkzeug ein Sicherheitsrisiko werden.
ESET adressiert mit seiner neuen KI-Architektur beide Seiten dieser Entwicklung. Künstliche Intelligenz unterstützt die Verteidigung schon lange. Gleichzeitig entsteht durch ihre Nutzung eine zusätzliche Angriffsfläche. Die im September vorgestellten ESET AI Technologies verbinden deshalb vorhandene Schutztechnologien mit neuen Funktionen wie LiveCortex und LiveAI. Mit ESET AI Security kommt eine weitere Ebene hinzu, die sich um die Absicherung der KI-Nutzung selbst kümmert.
LiveCortex bringt Ordnung in die Signale
Die meisten Security-Teams leiden nicht unter einem Mangel an Informationen. Eher ist das Gegenteil der Fall. Endpoint-Schutz und XDR erzeugen laufend Telemetrie. Hinzu kommen Informationen aus anderen Teilen der Infrastruktur. Die entscheidende Frage lautet deshalb immer häufiger: Welche dieser Ereignisse gehören zu demselben Vorfall? Genau hier setzt ESET LiveCortex an.
Die neue KI-gestützte Korrelations- und Response-Technologie verarbeitet Ereignisse aus der jeweiligen Kundenumgebung und reichert sie mit Kontext an. Zusammengehörende Aktivitäten werden zu Vorfällen gebündelt und nach ihrem Risiko priorisiert. Fälle, für die genügend Informationen vorhanden sind, können automatisiert bearbeitet werden. Wo eine Entscheidung erforderlich ist, erhält das Security-Team die dafür relevanten Informationen.
Der Ansatz baut auf Technologien auf, die ESET bereits seit Jahren einsetzt. ESET LiveGrid nutzt Telemetrie von weltweit geschützten Systemen als Reputations- und Feedbacksystem. Unbekannte Dateien können mit LiveGuard in einer Cloud-Sandbox untersucht werden. Die mehrschichtigen Erkennungstechnologien von LiveSense arbeiten direkt an der Prävention. Unter ESET AI Technologies werden diese Fähigkeiten jetzt mit LiveCortex und LiveAI in einen gemeinsamen technologischen Rahmen gestellt.
Damit bekommt die seit Jahren eingesetzte KI bei ESET eine neue Aufgabe. Es geht nicht mehr allein darum, eine verdächtige Datei möglichst zuverlässig zu erkennen. LiveCortex soll aus vielen einzelnen Beobachtungen ein belastbares Lagebild erzeugen. Gerade bei Angriffen, die legitime Werkzeuge oder gültige Benutzerkonten verwenden, ist dieser Zusammenhang oft wichtiger als ein einzelner Alarm.
LiveAI geht über den Assistenten hinaus
Mit der Korrelation ist ein Sicherheitsvorfall allerdings noch nicht gelöst. Ein Analyst muss verstehen, was passiert ist und welche Systeme betroffen sind. Dann folgt die Entscheidung, wie weit eine Reaktion gehen darf. Hier kommt ESET LiveAI ins Spiel. Die Technologie löst den ESET AI Advisor ab und erweitert dessen Ansatz deutlich. LiveAI ist ein agentisches KI-System, das einen Vorfall erklären oder dessen zeitlichen Verlauf aufbereiten kann. Auch Berichte lassen sich erstellen. Benötigt ein Analyst weitere Informationen, kann er sie in natürlicher Sprache abfragen.
Spannender wird es bei Aufgaben, die über die reine Auskunft hinausgehen. LiveAI kann mehrstufige Abläufe bearbeiten und dafür im Hintergrund die jeweils benötigten KI-Agenten orchestrieren. Der Anwender muss also nicht selbst entscheiden, welches Modell oder welcher Agent für eine bestimmte Aufgabe zuständig ist. Auch Reaktionen können automatisiert erfolgen, wenn ausreichend Kontext vorhanden ist.
ESET überlässt dem Unternehmen dabei die Kontrolle darüber, wie weit diese Autonomie gehen darf. Wiederkehrende Aufgaben können an die KI delegiert werden. Bei anderen Aktionen bleibt eine Freigabe durch den Analysten erforderlich. Das ist in der Praxis relevant. Einen Endpunkt zu isolieren, ist technisch keine komplizierte Aktion. Ob man damit einen Angriff stoppt oder gerade ein geschäftskritisches System vom Netz nimmt, lässt sich allein aus dem technischen Befehl nicht ableiten.
Wenn der KI-Agent zum Risiko wird
Während LiveCortex und LiveAI künstliche Intelligenz für die Verteidigung einsetzen, betrachtet ESET AI Security die andere Seite: Was geschieht eigentlich mit den KI-Systemen, die Unternehmen selbst verwenden? Vor allem autonome Agenten verändern das Risikoprofil. Sie können auf Dateien zugreifen oder externe Dienste ansprechen. Je nach Aufgabe arbeiten sie mit Repositories, Skills oder Plug-ins. Ein Agent kann damit Inhalte in eine Unternehmensumgebung holen, ohne dass ein Mitarbeiter jeden einzelnen Schritt bewusst ausführt.
AI Agent Security untersucht deshalb Komponenten entlang dieser neuen Lieferkette. Dazu gehören beispielsweise Skills und Skripte. Auch externe URLs können geprüft werden. Interessant ist dabei der zeitliche Aspekt: Eine Quelle, die bei der ersten Prüfung unauffällig war, kann später kompromittiert werden. Schutz darf deshalb nicht an einer einmaligen Bewertung enden.
AI Behavioral Monitoring ergänzt diese Kontrolle um das tatsächliche Verhalten des Agenten. Greift er auf Ressourcen zu, die für seine Aufgabe ungewöhnlich sind? Führt er Aktionen aus, die außerhalb des erwarteten Rahmens liegen? Unternehmen können bestimmte Agenten über Regeln in ESET PROTECT XDR sperren. Bei zugelassenen Agenten lässt sich verdächtiges Verhalten als eigener Sicherheitsvorfall untersuchen.
Damit überträgt ESET ein Prinzip aus der klassischen Angriffserkennung auf autonome Systeme: Vertrauen entsteht nicht allein daraus, dass eine Anwendung zugelassen wurde. Auch ihr späteres Verhalten zählt.
Auch der Prompt gehört zur Angriffsfläche
Ein weiteres Risiko entsteht wesentlich unspektakulärer. Mitarbeiter nutzen generative KI längst im Arbeitsalltag. Ein Entwickler lässt sich Code erzeugen. Jemand anderes lädt ein internes Dokument hoch, um es zusammenfassen zu lassen. In einem Prompt landet möglicherweise ein Access Token.
Der Browser wird damit zu einer Schnittstelle, über die Unternehmensinformationen an externe KI-Dienste gelangen können.
ESET AI Conversation Security (ab 2027 auch in DACH) setzt an dieser Interaktion an. Die Technologie kann URLs aus Antworten eines Sprachmodells prüfen und erzeugte Skripte untersuchen. Sie erkennt zudem bestimmte sensible Informationen in Prompts. Auch hochgeladene Dateien können auf Kennzeichnungen wie "Confidential" oder "Internal" geprüft werden, bevor Inhalte an ein öffentliches oder nicht freigegebenes KI-Modell gelangen. Für Security-Verantwortliche ist das ein neuer Blickwinkel. Bisher konzentrierte sich der Schutz vor allem darauf, was auf ein Gerät gelangt. Bei generativer KI muss zunehmend auch berücksichtigt werden, was das Unternehmen über diesen Weg verlässt.
Mehr Autonomie braucht mehr Kontrolle
Die Frage, ob künstliche Intelligenz zur Cybersecurity gehört, hat sich erledigt. Interessanter ist inzwischen, wie viel Autonomie Unternehmen zulassen wollen. KI-Agenten sollen selbstständig arbeiten, ohne dabei unkontrolliert auf Unternehmensressourcen zuzugreifen. Auf der Verteidigungsseite soll KI Routinearbeit übernehmen und Security-Teams entlasten. Gleichzeitig muss nachvollziehbar bleiben, wann ein Mensch eingreifen sollte.
Genau zwischen diesen beiden Polen positioniert ESET seine neue Architektur. LiveCortex versucht, aus einer großen Zahl von Signalen die Vorfälle herauszuarbeiten, die tatsächlich Aufmerksamkeit benötigen. LiveAI arbeitet mit diesem Kontext weiter und kann definierte Aufgaben übernehmen. ESET AI Security richtet den Blick auf die KI-Systeme, die im Unternehmen selbst aktiv sind. Für Security-Teams bedeutet das vor allem eines: Sie müssen künftig nicht nur Menschen und klassische Anwendungen im Blick behalten. Autonome Software wird selbst zu einem Akteur in der Infrastruktur.
Wie das in der Praxis aussieht, zeigt ESET im Oktober auf der it-sa in Nürnberg in Halle 9, Stand 434. Besucher können sich dort die neuen ESET AI Technologies zeigen lassen und mit den Security-Experten über die Absicherung ihrer eigenen KI-Nutzung sprechen. (PR)
RÜCKFRAGEN & KONTAKT
ESET Deutschland GmbH
Matthias Malcher
Senior Territory Manager Austria
matthias.malcher@eset.at
www.eset.at